Firmowa skrzynka pocztowa to skarbnica informacji o Twoim biznesie: archiwum ofert, faktur, umów i danych klientów. Osoba, która uzyska do niej dostęp, może czytać Twoją korespondencję, podszywać się pod Ciebie czy wyłudzać przelewy od kontrahentów. Dowiedz się, jakie są konsekwencje przejęcia konta, po czym poznać, że coś jest nie tak, i co zrobić, gdy podejrzewasz, że stało się najgorsze.
Skąd biorą się włamania na pocztę e-mail?
Najczęściej włamania na pocztę e-mail to konsekwencja wycieku hasła, kliknięcia w wiadomość wyłudzającą dane logowania albo zakończonych przez hakera sukcesem automatycznych prób odgadnięcia hasła przez programy przestępców. Znacznie rzadziej jest to wynik obecności malware na komputerze pracownika.
Typowy scenariusz? Pracownik używa tego samego hasła do poczty firmowej i do sklepu internetowego, z którego wyciekła baza klientów. Skradzione dane trafiają do przestępców, a ci automatycznie sprawdzają, gdzie jeszcze zadziała ta kombinacja loginu i hasła. Włamanie na maila nie wymaga wtedy żadnych zaawansowanych umiejętności – wystarczy mieć hasło. Dlatego bardzo często powtarzamy, jak ważna jest edukacja zespołu odnośnie do cyberbezpieczeństwa. Najprostszą drogą dostępu do wrażliwych danych Twoich klientów jest... błąd ludzki.
Przeczytaj koniecznie: Jak bezpiecznie korzystać z Internetu? 5 najważniejszych rad
Jakie są skutki włamania na firmową skrzynkę pocztową?
Konsekwencje włamania konto e-mail pocztę sięgają znacznie dalej niż utrata dostępu do wiadomości. Takie zdarzenie uderza jednocześnie w finanse firmy i zaufanie klientów, na które przedsiębiorstwo często pracowało latami. Oznacza również naruszenie zasad ochrony danych osobowych. Co dokładniej może zrobić cyberprzestępca?
Straty finansowe
Po włamaniu na pocztę e-mail bardzo często następuje podmiana numeru rachunku na fakturach wysyłanych tą drogą. Przestępca może np. przez pewien czas obserwować korespondencję, poznać sposób, w jaki rozliczasz się z kontrahentami, a w odpowiednim momencie wyśle wiadomość o „zmianie danych do przelewu”. W efekcie pieniądze trafią na obce konto, a ich odzyskanie często okazuje się niemożliwe.
Zdarzają się również wezwania do pilnego uregulowania płatności wysyłane pracownikowi rzekomo przez właściciela lub zarząd. Presja czasu i pozycja nadawcy mogą sprawić, że przelew na podane dane (przestępcy) zostanie wykonany bez dodatkowego sprawdzenia.
Wyciek danych i naruszenie RODO
Firmowa skrzynka niemal zawsze zawiera dane osobowe: imiona i nazwiska, adresy, numery telefonów, czasem numery PESEL czy informacje o rozliczeniach. Ich przejęcie to naruszenie ochrony danych, które trzeba zgłosić do Urzędu Ochrony Danych Osobowych w ciągu 72 godzin. Jeżeli wyciek stwarza poważne ryzyko dla klientów, trzeba poinformować także ich – a taka wiadomość nigdy nie buduje dobrego wrażenia.
Problemy z dostarczaniem poczty i utrata zaufania
Przejęta skrzynka bywa wykorzystywana do masowej wysyłki spamu i fałszywych wiadomości. Dostawcy poczty na całym świecie szybko to zauważają i zaczynają blokować korespondencję z Twojej domeny – trafia ona na listy nadawców uznawanych za niebezpiecznych. W efekcie nawet zwykłe, uczciwe maile przestają docierać do klientów. Odzyskanie dobrej opinii domeny w oczach dostawców poczty trwa zwykle tygodniami, a przez ten czas firma częściowo traci kontakt z rynkiem.
Dowiedz się więcej: Listy RBL. Czarna lista podejrzanych nadawców maili
Do tego dochodzi utrata zaufania kontrahentów. Klient, który otrzymał z Twojego adresu zainfekowany załącznik lub fałszywą wiadomość, długo będzie podchodził do Twoich wiadomości z rezerwą.

Jak sprawdzić, czy mój adres email jest zhakowany?
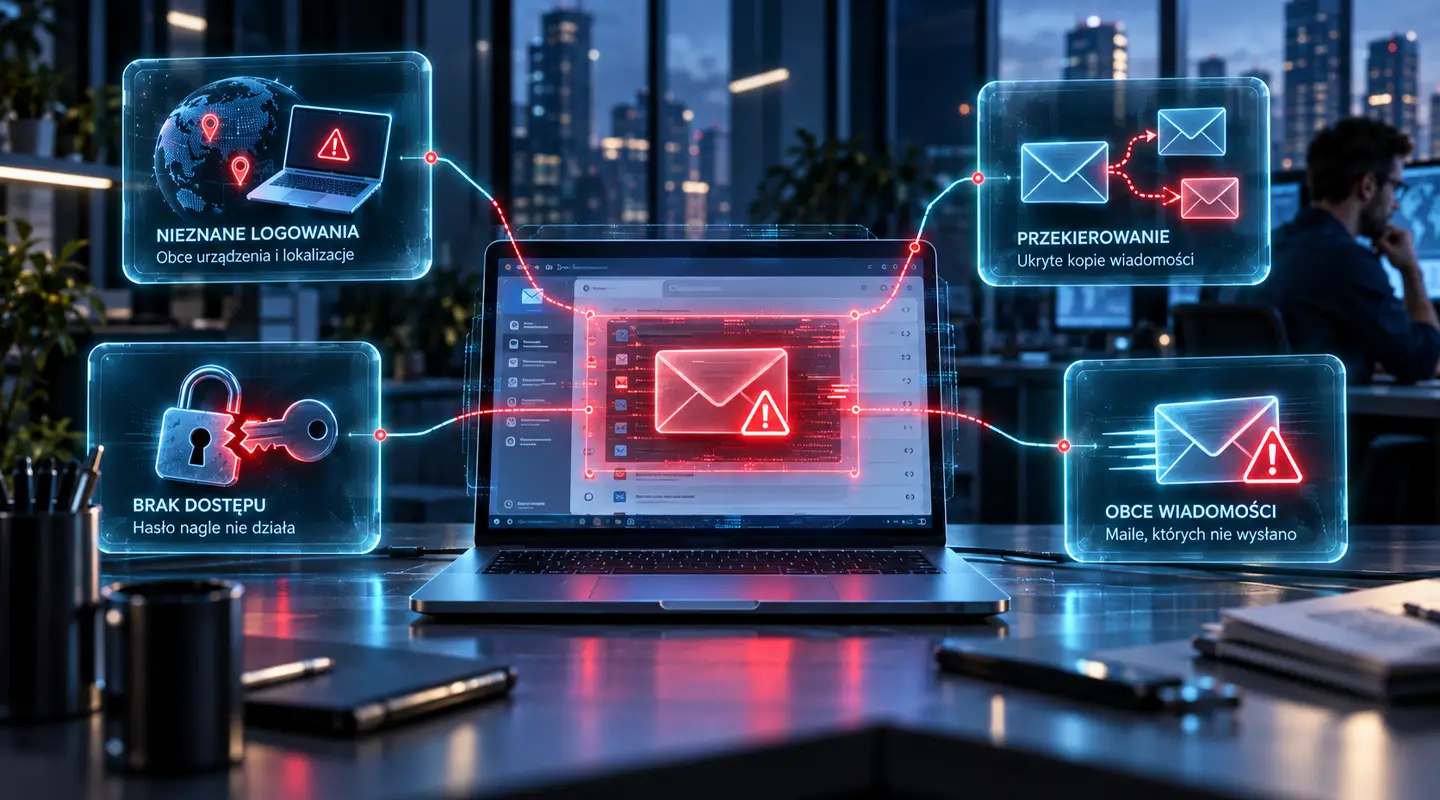
Jeżeli podejrzewasz, że poczta firmowa padła ofiarą cyberataku, zajrzyj do dziennika logowań w panelu poczty, skorzystaj z serwisów gromadzących informacje o wyciekach danych i obserwuj, czy skrzynka nie zachowuje się nietypowo.
Sygnały, które powinny wzbudzić czujność i mogą wskazywać na przejęcie skrzynki, to:

logowania z nieznanych urządzeń lub zaskakujących lokalizacji widoczne w historii;
obecność reguł automatycznego przekazywania wiadomości, których nikt w firmie nie ustawiał – to ulubiona metoda przestępców, bo pozwala im czytać korespondencję niezauważenie;
wiadomości w folderze „wysłane”, których nie stworzył żaden z pracowników;
automatyczne zwroty o niedostarczeniu wiadomości do osób, do których nic nie pisałeś;
nagłe problemy z logowaniem mimo poprawnego hasła.
Jeżeli zastanawiasz się, jak sprawdzić, “czy mój adres email jest zhakowany” bez zaglądania w ustawienia techniczne, skorzystaj z baz wycieków – np. serwisu Have I Been Pwned lub usługi Bezpieczne Dane prowadzonej przez CERT Polska. Po wpisaniu adresu dowiesz się, czy pojawił się on w znanych wyciekach danych.
Czy wiesz, że… Bezpieczna Poczta Biznesowa od NQ.pl udostępnia dziennik logowań oraz system, który blokuje automatyczne próby odgadnięcia hasła? W standardzie działa też uwierzytelnianie dwuskładnikowe, czyli dodatkowe potwierdzanie logowania np. kodem z telefonu, zapobiegające atakom typu brute force.
Co zrobić po włamaniu na maila firmowego?
Po włamaniu na maila firmowego zareaguj najszybciej, jak to możliwe i postępuj zgodnie z poniższą kolejnością działania. Dzięki temu zamkniesz przestępcy wszystkie furtki dostępu do korespondencji.
Zmień hasło i zamknij wszystkie aktywne sesje. Nowe hasło powinno być długie i używane wyłącznie do poczty. Jeżeli ten sam kod dostępu był używany w innych usługach – dokonaj zmian również tam.
Włącz uwierzytelnianie dwuskładnikowe w poczcie. Bez tego atakujący może wrócić, korzystając z danych, które zdążył przechwycić.
Przejrzyj ustawienia skrzynki. Usuń nieznane reguły przekazywania wiadomości, filtry, automatyczne odpowiedzi i dodatkowe adresy do odzyskiwania konta. O tym kroku zapomina się najczęściej, a bez niego sama zmiana hasła niewiele daje.
Poinformuj zespół i kontrahentów o incydencie. Poproś, aby każdą prośbę o przelew z ostatnich dni potwierdzali telefonicznie i nie otwierali podejrzanych załączników.
Zabezpiecz dowody i zgłoś sprawę. Zachowaj podejrzane wiadomości oraz historię logowań. Incydent zgłoś przez stronę incydent.cert.pl, a przy stratach finansowych lub wycieku danych – także na policję. Oceń również, czy sytuacja wymaga zgłoszenia do UODO.
Sprawdź komputery i telefony. Jeżeli źródłem było złośliwe oprogramowanie, zmiana hasła bez usunięcia infekcji nie rozwiąże problemu – dane wyciekną ponownie. Warto więc przeprowadzić skan z wykorzystaniem oprogramowania antywirusowego.
Jak zabezpieczyć skrzynkę przed kolejnym atakiem?
Aby zabezpieczyć się przed włamaniem na pocztę e-mail, najlepiej wybrać profesjonalną usługę pocztową, która zapewnia zaawansowane zabezpieczenia przed cyberatakami. Przydatne są m.in. filtr rozpoznający fałszywych nadawców, ochrona antywirusowa oraz firewall, który daje możliwość ograniczenia logowań do wybranych lokalizacji czy urządzeń. Do tego warto dodać uwierzytelnianie dwuskładnikowe dla całego zespołu. Dodatkowo warto wprowadzić proste zasady: osobne hasła do każdej usługi i telefoniczne potwierdzanie zmian numerów rachunków.
Nie zapominaj też o kopiach zapasowych. Jeżeli atakujący usunie zawartość skrzynki, tylko one pozwolą odzyskać wieloletnią korespondencję z klientami. Bezpieczna Poczta Biznesowa NQ.pl w standardzie zapewnia przechowywanie kopii zapasowych z 3 ostatnich miesięcy, a ich odtworzenie nie wiąże się z dodatkowymi opłatami. Przeprowadzamy je w ramach wsparcia technicznego premium, które jest częścią usługi.
Chcesz przenieść firmową korespondencję na skrzynki z solidnym zestawem zabezpieczeń przed włamaniem? Skontaktuj się z nami – migrację przeprowadzimy bezpłatnie.