Twoi pracownicy logują się do firmowych systemów nie tylko z biura, ale też z laptopa w domu czy z telefonu. To wygodne rozwiązanie, które jednocześnie... stwarza poważne ryzyko. Dostęp do poczty czy danych klientów chroni często tylko hasło. Jeśli wycieknie, haker otrzymuje dostęp do cennych informacji – namiarów na klientów, faktur, zamówień... Ich utrata oznacza poważne problemy. Jak temu zapobiec? Właśnie z myślą o takich sytuacjach powstała polityka zero trust security. Wyjaśniamy, co to jest i jak wdrożyć ten model w małej firmie.
Co to jest zero trust security?
Zero trust security to model bezpieczeństwa, który zakłada, że żaden użytkownik, urządzenie ani aplikacja nie otrzymują dostępu do danych „ ot tak”. Każda próba wejścia do systemu musi zostać zweryfikowana, nawet jeśli pochodzi z wnętrza firmowej sieci.
Skąd taki pomysł? Przez lata firmy chroniły się zgodnie z prostą zasadą: kto zalogował się do sieci firmowej, ten mógł poruszać się po niej właściwie bez ograniczeń. Problem w tym, że dziś ta „brama”... praktycznie nie istnieje.
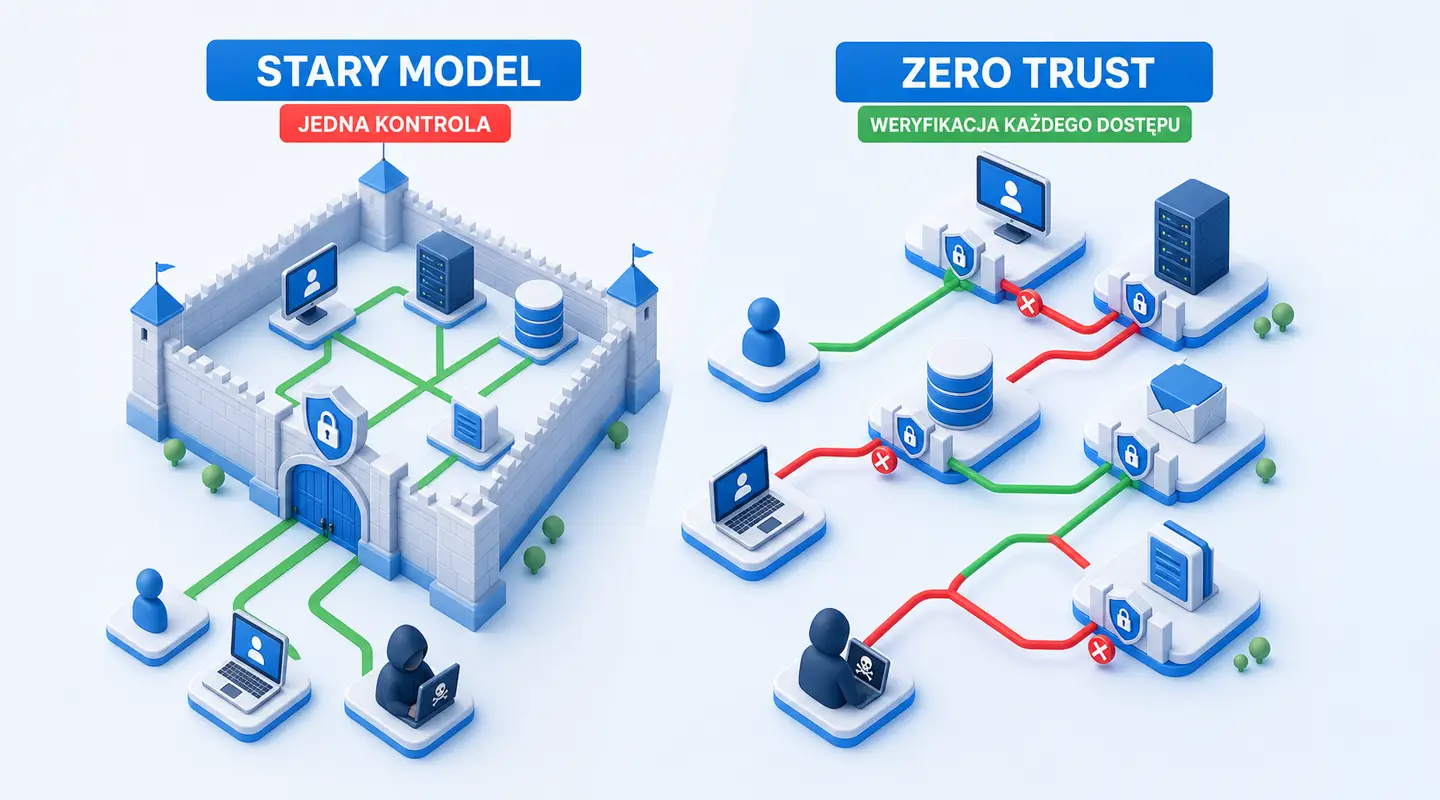
W świecie zdalnej pracy, powszechnej obsługi oprogramowania firmowego na prywatnych smartfonach oraz usług w chmurze granica między tym, co „wewnątrz” a co „ na zewnątrz” organizacji, dawno się rozmyła. Jeżeli więc cyberprzestępca zdobędzie dane logowania jednego pracownika, a firma stosuje zabezpieczenie na jedno hasło, właściwie dostaje łatwy dostęp do wszystkiego, czego potrzebuje. Stąd też pojawiła się potrzeba wprowadzenia dodatkowych zabezpieczeń oraz zasad skutecznie odpowiadających na obecne zagrożenia. To właśnie zero trust security.
Co oznacza zero trust security w praktyce?
Zero trust security oznacza, że każda próba zalogowania się do systemu podlega dokładnej weryfikacji, a jego użytkownicy mają tylko takie uprawnienia, jakich potrzebują do swojej pracy – nie otrzymują niczego „na zapas”.
- osoba z działu sprzedaży ma dostęp do systemu CRM, ale już nie do księgowości czy panelu administracyjnego strony;
- zalogowanie się do poczty wymaga podania hasła oraz drugiego składnika – np. kodu z aplikacji na telefonie (to tzw. weryfikacja 2FA);
- nietypowa aktywność, jak próba logowania z drugiego końca świata czy w środku nocy, jest blokowana do czasu wyjaśnienia, m.in. dzięki regułom firewalla sprzętowego na serwerze i funkcji GeoIP.
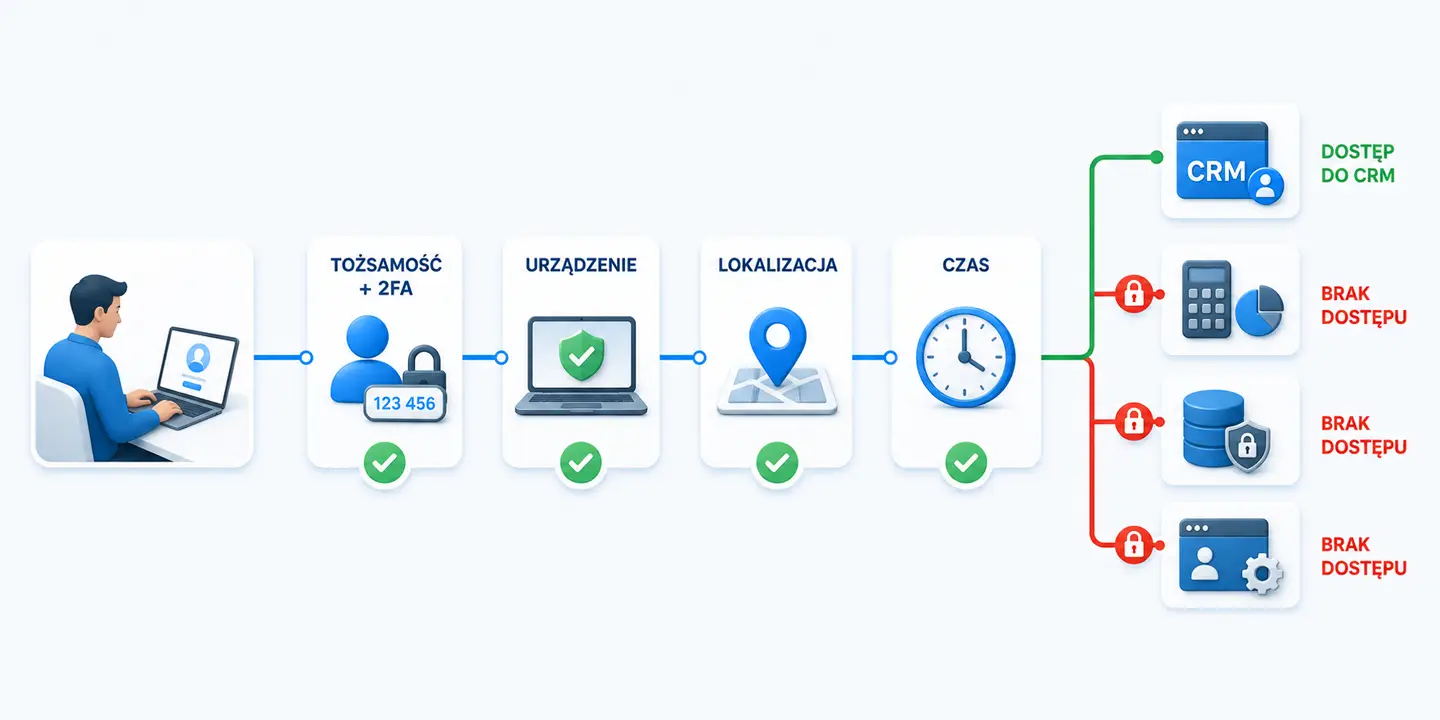
W efekcie takiej polityki nawet skuteczna kradzież hasła nie otwiera przestępcy drogi do danych całej firmy. Skala ewentualnych szkód zostaje więc mocno ograniczona.
Ponadto model zero trust security zakłada, że incydenty związane z bezpieczeństwem zdarzą się prędzej lub później. Dlatego konieczne jest nieustanne monitorowanie skuteczności ochrony i regularne wykonywanie kopii zapasowych. Dzięki takiemu podejściu dane są chronione, a ryzyko ich dostania się w niepowołane ręce czy nieodwracalnej utraty zmniejsza się.
Jak wdrożyć zero trust security w małej firmie?
Jeśli chodzi o zero trust security, model można wdrożyć w małej firmie już na etapie wybrania usług hostingowych i pocztowych zapewniających wysoki poziom zabezpieczenia przed cyberprzestępcami. Przydatne jest też przeszkolenie pracowników z zasad bezpiecznego korzystania z systemów informatycznych. Ochronę można stopniowo rozszerzać.
Jak zatem zacząć wdrożenie zero trust security? Oto kilka rozwiązań, po które możesz sięgnąć.
Włącz uwierzytelnianie dwuskładnikowe wszędzie, gdzie to możliwe – przede wszystkim w poczcie firmowej, bo to przez nią przechodzi większość ważnych informacji.
Zrób przegląd uprawnień – sprawdź, kto ma dostęp do jakich systemów oraz baz danych, i ogranicz go tam, gdzie nie jest potrzebny. Nie zapomnij o kontach byłych pracowników!
Aktualizuj oprogramowanie – nieaktualne systemy, np. WordPress, i wtyczki to jedna z najczęstszych furtek dla atakujących.
Zadbaj o kopie zapasowe – powinny być wykonywane regularnie i przechowywane w bezpiecznym miejscu.
Porozmawiaj z zespołem – nawet najlepsze zabezpieczenia nie pomogą, jeśli ktoś kliknie w podejrzany załącznik i np. padnie ofiarą phishingu.
Czy wiesz, że… Bezpieczna Poczta Biznesowa od NQ.pl zapewnia m.in. uwierzytelnianie dwuskładnikowe, konfigurowalny firewall pocztowy z regułami GeoIP, zabezpieczenia SPF, DKIM i DMARC oraz kopie zapasowe przechowywane bezpłatnie przez 3 miesiące i odtwarzane bezpłatnie w ramach pomocy technicznej premium?
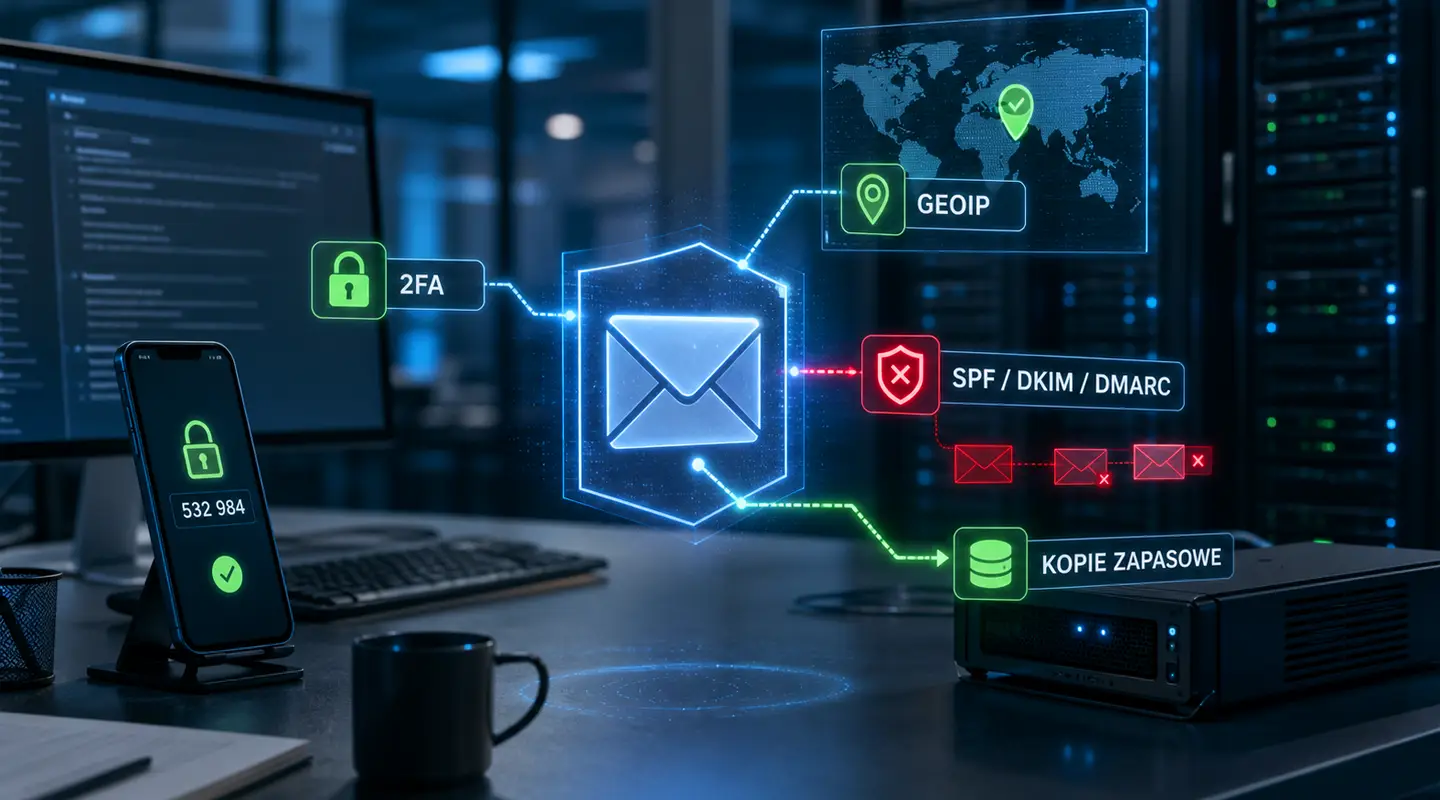
Stosowanie zasady „nigdy nie ufaj, zawsze weryfikuj”, która wpisuje się w filozofię zero trust policy, może początkowo wydawać się uciążliwe. Jednak kilka dodatkowych sekund przy logowaniu to niewielka cena w porównaniu ze stratami, jakie potrafi przynieść jeden udany atak. Jeżeli więc nadal pracujesz w oparciu rzadko zmieniane hasło, najwyższy czas zainwestować w bezpieczeństwo finansowe, prawne oraz wizerunkowe firmy.
Chcesz zabezpieczyć firmową pocztę i stronę internetową zgodnie z aktualnymi standardami? Napisz lub zadzwoń do nas. Wspólnie znajdziemy rozwiązania, dzięki którym zyskasz pewność, że wrażliwe dane w Twojej organizacji nie są narażone na łatwy wyciek.